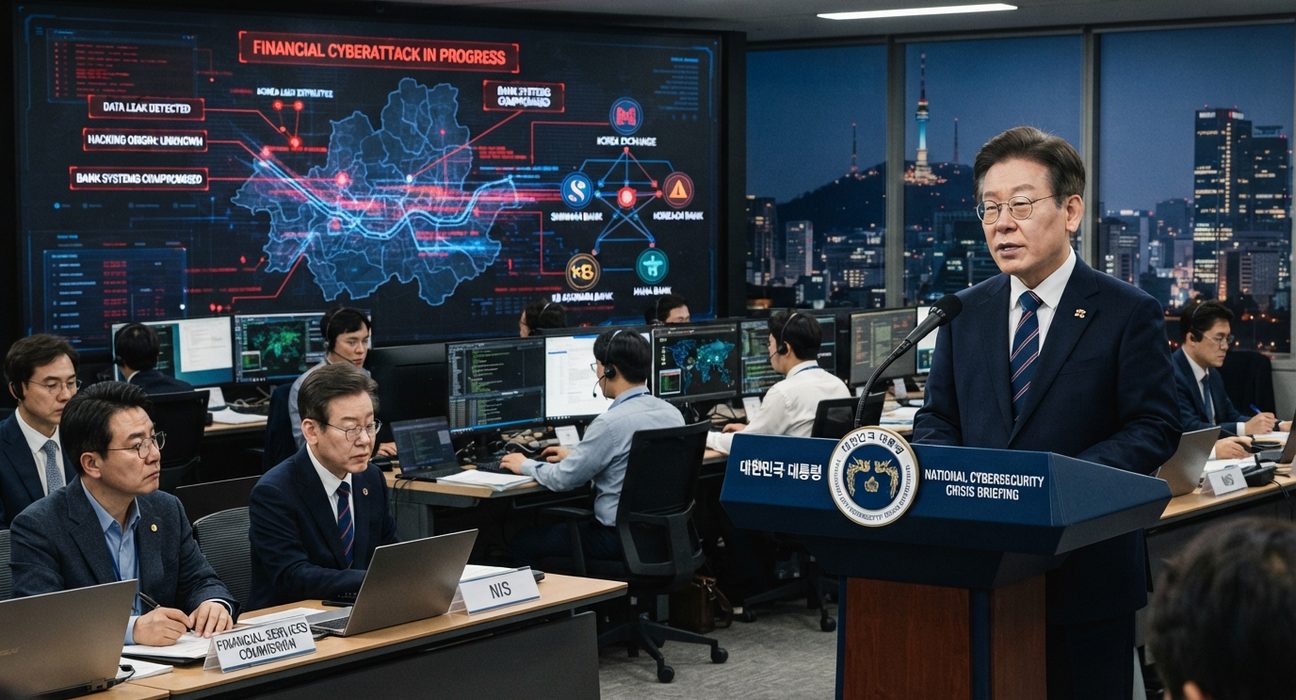
தென் கொரியாவின் முக்கிய வங்கிகள் மற்றும் பிற நிதி நிறுவனங்களில் அடுத்தடுத்து ஏற்பட்ட சைபர் தாக்குதல்கள் மூலம் வாடிக்கையாளர்களின் தனிப்பட்ட தகவல்கள் கசிந்துள்ள நிலையில், இந்தச் சம்பவங்கள் குறித்து முழுமையான விசாரணை நடத்துமாறு அந்நாட்டு அதிபர் லீ ஜே-மியாங் அதிகாரிகளுக்கு உத்தரவிட்டுள்ளார். நிதி நிறுவனங்கள் மற்றும் சில பொது நிறுவனங்களில் ஏற்பட்டுள்ள தரவு கசிவுகளை தீவிரமாகக் கையாள வேண்டும் என்றும், எதிர்காலத்தில் இதுபோன்ற சம்பவங்கள் ஏற்படாமல் தடுப்பதற்கான நடவடிக்கைகளை மேற்கொள்ள வேண்டும் என்றும் அவர் அறிவுறுத்தியுள்ளார்.
சின்ஹான் வங்கி (Shinhan Bank) மீது செப்டம்பர் 30ஆம் தேதி நடத்தப்பட்ட சைபர் தாக்குதலில் சுமார் 25,000 வாடிக்கையாளர்களின் தனிப்பட்ட தகவல்கள் கசிந்துள்ளதாக தெரிவிக்கப்பட்டுள்ளது. இதில் வாடிக்கையாளர்களின் பெயர்கள், தொலைபேசி இலக்கங்கள் மற்றும் வருடாந்த வருமானம் உள்ளிட்ட தகவல்கள் இடம்பெற்றிருந்ததாக அதிகாரிகள் தெரிவித்துள்ளனர். இதேபோன்று KB Kookmin Bank, Hana Bank, Woori Bank மற்றும் NH Nonghyup Bank உள்ளிட்ட நிறுவனங்களும் சைபர் தாக்குதல்கள் அல்லது ஊடுருவல் முயற்சிகளுக்கு இலக்காகியுள்ளன.
Hana Bank சம்பவத்தில் 89 வாடிக்கையாளர்களின் பெயர்கள், தனிப்பட்ட அடையாள இலக்கங்கள் மற்றும் தொலைபேசி இலக்கங்கள் கசிந்துள்ளதாக தெரிவிக்கப்பட்டுள்ளது. இருப்பினும், அந்தச் சம்பவத்தில் வாடிக்கையாளர்களின் நிதி தொடர்பான தகவல்கள் கசிந்ததாக இதுவரை தெரிவிக்கப்படவில்லை. Woori Bank மற்றும் NH Nonghyup Bank மீதான தாக்குதல்களில் அங்கீகரிக்கப்படாத அணுகல் முயற்சிகள் தடுக்கப்பட்டதால் தனிப்பட்ட தகவல்கள் கசியவில்லை என தெரிவிக்கப்பட்டுள்ளது.
இந்தத் தாக்குதல்களில் செயற்கை நுண்ணறிவு (AI) தொழில்நுட்பங்கள் பயன்படுத்தப்பட்டிருக்கலாம் என்ற கோணத்திலும் அதிகாரிகள் விசாரணை நடத்தி வருகின்றனர். தென் கொரிய நிதி சேவைகள் ஆணையத்தின் (FSC) தலைவர் Lee Eog-weon, தாக்குதல்களுக்கு AI பயன்படுத்தப்பட்டிருக்கலாம் என்பதை நிராகரிக்க முடியாது என்றும், AI அடிப்படையிலான தாக்குதல்களை AI தொழில்நுட்பங்களைப் பயன்படுத்தியே எதிர்கொள்ளும் பாதுகாப்பு முறைகளை உருவாக்க வேண்டும் என்றும் தெரிவித்துள்ளார்.
இதனைத் தொடர்ந்து நிதி சேவைகள் ஆணையம் அவசரக் கூட்டத்தை நடத்தி, வங்கிகள், காப்பீட்டு நிறுவனங்கள், பங்குச் சந்தை நிறுவனங்கள், கடன் அட்டை நிறுவனங்கள், சேமிப்பு வங்கிகள் மற்றும் fintech நிறுவனங்கள் உள்ளிட்ட முழு நிதித்துறையிலும் பாதுகாப்பு ஆய்வுகளை மேற்கொள்ள உத்தரவிட்டுள்ளது. வெளிப்புறமாக அணுகக்கூடிய IT அமைப்புகள் மற்றும் சேவைகள், authentication முறைகள், access controls மற்றும் ஊடுருவல் கண்டறியும் அமைப்புகள் ஆகியவற்றை விரிவாக ஆய்வு செய்யுமாறும் அறிவுறுத்தப்பட்டுள்ளது.
மேலும், தேவையற்ற வெளிப்புற அணுகல்களைத் தடுக்கவும், பணியாளர்கள் பயன்படுத்தும் வெளிப்புற இணையப் பக்கங்கள் மற்றும் சேவைகளுக்கான அணுகலைக் குறைக்கவும் நடவடிக்கைகள் எடுக்கப்படுகின்றன. சமீபத்திய தாக்குதல்களில் பயன்படுத்தப்பட்ட IP முகவரிகள், தாக்குதல் முறைகள் மற்றும் ஊடுருவல் தொடர்பான தகவல்களை சம்பந்தப்பட்ட நிறுவனங்களுக்கிடையே விரைவாகப் பகிர்ந்து கொள்வதற்கான நடவடிக்கைகளும் மேற்கொள்ளப்படுகின்றன.
இந்த தரவு கசிவுகள் தனிப்பட்ட வாடிக்கையாளர் தகவல்களின் பாதுகாப்பு குறித்து புதிய கவலைகளை ஏற்படுத்தியுள்ளன. கசிந்த தகவல்கள் எதிர்காலத்தில் voice phishing உள்ளிட்ட மோசடிகளுக்கு பயன்படுத்தப்படக்கூடும் என்பதால், நிதி நிறுவனங்கள் மிக உயர்ந்த எச்சரிக்கை நிலையில் இருக்க வேண்டும் என அதிகாரிகள் வலியுறுத்தியுள்ளனர்.