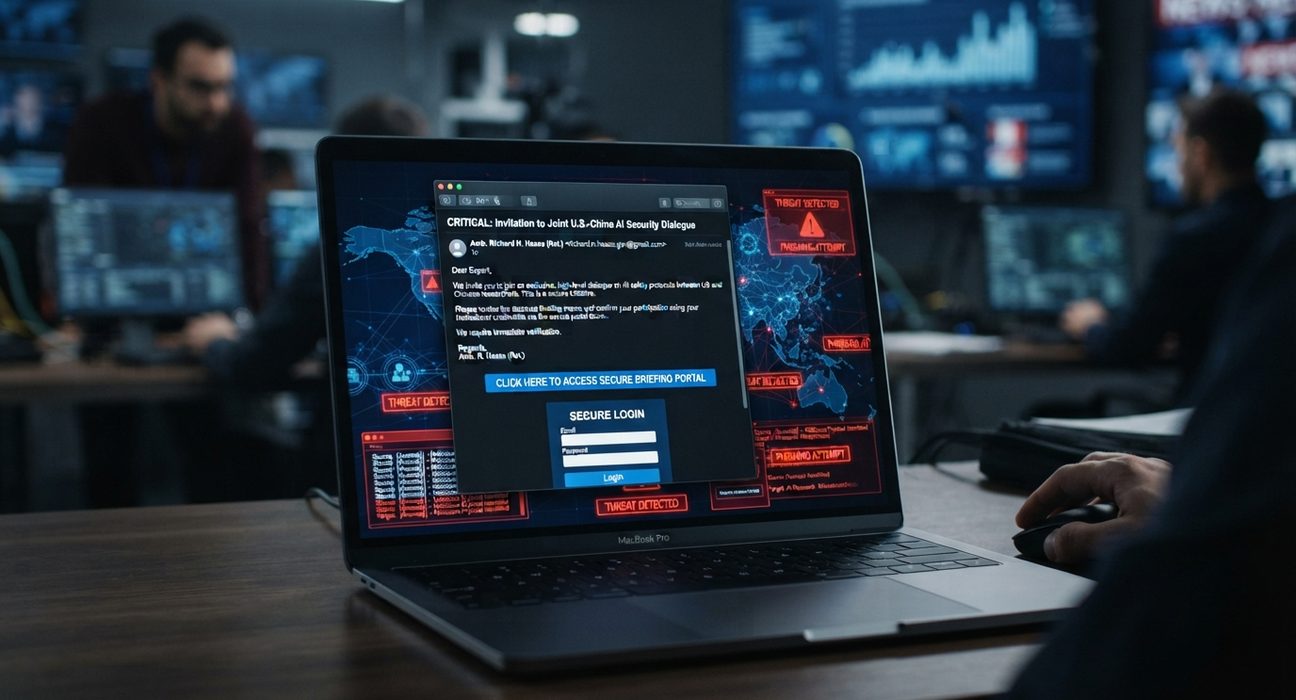
அமெரிக்க செயற்கை நுண்ணறிவு நிபுணர்கள் மற்றும் AI கொள்கை தொடர்பான வல்லுநர்களின் மின்னஞ்சல்கள் மற்றும் கடவுச்சொற்களை திருடும் நோக்கில், முன்னாள் அமெரிக்க அரசாங்க அதிகாரிகள் மற்றும் AI நிபுணர்களைப் போல ஆள்மாறாட்டம் செய்து சீனாவுடன் தொடர்புடையதாக அடையாளம் காணப்பட்ட ஹேக்கர்கள் சைபர் தாக்குதல்களை மேற்கொண்டுள்ளதாக சைபர் பாதுகாப்பு நிறுவனமான Proofpoint தெரிவித்துள்ளது.
Proofpoint, இந்த ஹேக்கிங் குழுவை TA419 என அழைத்துள்ளது. இந்த குழு 2025ஆம் ஆண்டு முதல் அமெரிக்கா மற்றும் ஜப்பானில் உள்ள think tanks, பல்கலைக்கழகங்கள், பாதுகாப்பு ஒப்பந்த நிறுவனங்கள் மற்றும் சட்ட நிறுவனங்களில் பணிபுரியும் நபர்களின் கடவுச்சொற்களை திருட முயன்றதாக நிறுவனம் தெரிவித்துள்ளது.
சமீபத்திய தாக்குதல்களில், முன்னாள் White House Office of Science and Technology Policy அதிகாரியான Lynne Parker உள்ளிட்ட AI மற்றும் அரசுக் கொள்கை நிபுணர்களின் பெயர்கள் பயன்படுத்தப்பட்டதாக Proofpoint தெரிவித்துள்ளது.
ஹேக்கர்கள் முதலில் AI தொடர்பான திட்டங்கள் அல்லது ஒத்துழைப்புகளில் இணைந்து கொள்ளுமாறு அழைக்கும் வகையில் நம்பகத்தன்மையான மின்னஞ்சல்களை அனுப்பியுள்ளனர். பின்னர், அந்த மின்னஞ்சல்களின் மூலம் பெறுநர்களை login credentials மற்றும் password-களை திருடுவதற்காக உருவாக்கப்பட்ட போலி இணையதளங்களுக்கு அழைத்துச் சென்றுள்ளனர்.
சில தாக்குதல்களில், உண்மையான இணையதளத்திற்குள் browser login window போல தோன்றும் போலியான pop-up பயன்படுத்தப்பட்டதாகவும் தகவல்கள் தெரிவிக்கின்றன. இதனால் பயனர்கள் தாங்கள் உண்மையான login page-ல் தகவல்களை உள்ளிடுவதாக தவறாக நினைக்கக்கூடும்.
Proofpoint, தாக்குதலுக்கு இலக்கானவர்களின் பெயர்களை வெளியிடவில்லை. ஆனால் AI regulation, export controls மற்றும் national AI strategy போன்ற துறைகளில் பணியாற்றும் நிபுணர்கள் குறிவைக்கப்பட்டதாக தெரிவித்துள்ளது.
Reuters தனியாக மேற்கொண்ட விசாரணையில், இலக்குகளில் ஒருவராக Alex Engler என்பவரை அடையாளம் கண்டுள்ளது. இவர் முன்னாள் White House அதிகாரியும் தற்போது Penn Center on Media, Technology, and Democracy அமைப்பின் தலைவருமாவார்.
Engler-க்கு Lynne Parker-இடமிருந்து வந்தது போல தோன்றிய ஒரு மின்னஞ்சல் கிடைத்துள்ளது. அதில் புதிய AI policy project ஒன்றில் இணையுமாறு அழைப்பு விடுக்கப்பட்டிருந்தது. ஆனால் அந்த மின்னஞ்சல் சற்று சந்தேகமாக இருப்பதாக உணர்ந்த அவர், AI துறையில் உள்ள மற்றவர்களிடம் சரிபார்த்தபோது அது போலியானது என்பதை கண்டறிந்தார்.
Proofpoint-ன் மதிப்பீட்டின்படி, இந்த குறிப்பிட்ட நடவடிக்கையில் 10 பேருக்கும் குறைவானவர்கள் மற்றும் சில நிறுவனங்கள் மட்டுமே குறிவைக்கப்பட்டுள்ளனர்.
இது வெறும் தொழில்நுட்பத் திருட்டை விட, அமெரிக்காவின் AI கொள்கை உருவாக்கம் தொடர்பான தகவல்களை சேகரிப்பதில் உளவுத்துறை ஆர்வம் இருக்கலாம் என்பதைக் காட்டுவதாக Proofpoint தெரிவித்துள்ளது.
அமெரிக்கா மற்றும் சீனா இடையே AI தொழில்நுட்பம் தொடர்பான போட்டி அதிகரித்து வரும் சூழலில், AI கொள்கை மற்றும் எதிர்கால திட்டங்கள் குறித்த தகவல்களை அறிந்துகொள்ளும் முயற்சிகள் நடைபெறுவது சாத்தியமானதாக இருக்கலாம் என Lynne Parker Reuters-ிடம் தெரிவித்துள்ளார்.
TA419 குழுவை சீனாவுடன் தொடர்புடையதாக Proofpoint அடையாளப்படுத்தியதற்கு பல காரணங்கள் இருப்பதாக நிறுவனம் தெரிவித்துள்ளது. பயன்படுத்தப்பட்ட malware வகைகள், தாக்குதல்களுக்கு பயன்படுத்தப்பட்ட internet infrastructure மற்றும் குறிவைக்கப்பட்ட நபர்கள் ஆகியவை சீனாவின் intelligence-collection priorities-உடன் ஒத்துப்போவதாக Proofpoint கூறியுள்ளது.
எனினும், இந்த குற்றச்சாட்டுக்கு சீன தூதரகம் உடனடியாக பதிலளிக்கவில்லை. சீனா நீண்ட காலமாக cyberespionage நடவடிக்கைகளில் ஈடுபடுவதாகக் கூறப்படும் குற்றச்சாட்டுகளை மறுத்து வருகிறது.
AI தொழில்நுட்பம் பொருளாதாரம், தேசிய பாதுகாப்பு மற்றும் அரசாங்க கொள்கைகளில் அதிக முக்கியத்துவம் பெறுவதால், AI தொடர்பான நிபுணர்கள் மற்றும் கொள்கை உருவாக்குநர்களிடம் உள்ள தகவல்கள் அதிக மதிப்புடையதாக மாறியுள்ளன.
இந்த சம்பவம் AI models அல்லது அவற்றின் source code-ஐ நேரடியாக திருடுவதை மட்டுமல்ல